AI e Cybersecurity, intervista a Francesco Bassolino di EMM Systems Consulting
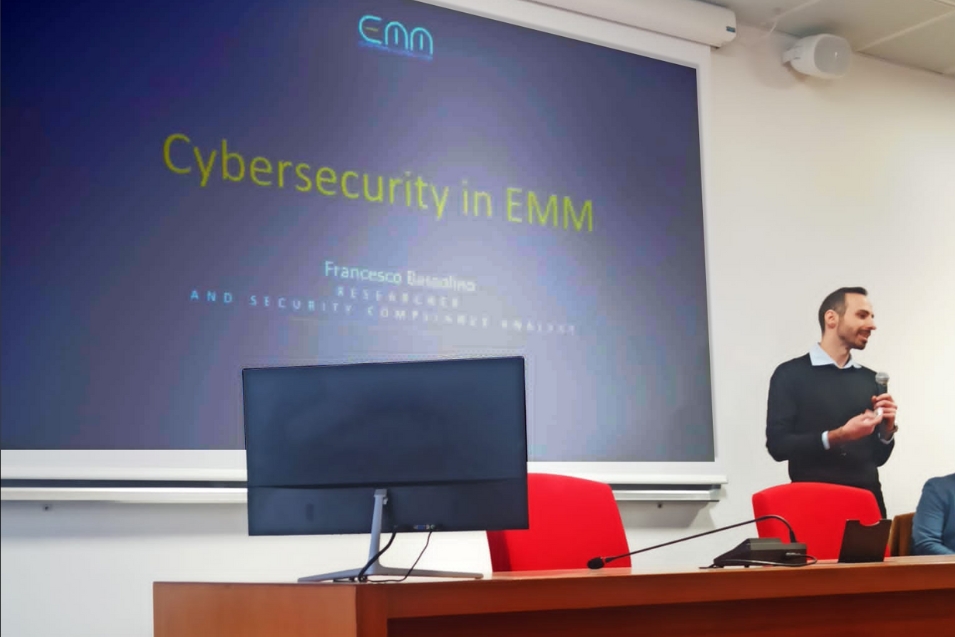
Francesco Bassolino di EMM Systems Consulting ci parla di AI e Cybersecurity aziendale.
La cybersecurity aziendale è un tema molto caldo e discusso in questo momento storico. Per capirne di più abbiamo intervistato un esperto del settore: Francesco Bassolino di EMM Systems Consulting.
Ciao Francesco, puoi dirci qualcosa di più su di te e sul tuo percorso professionale?
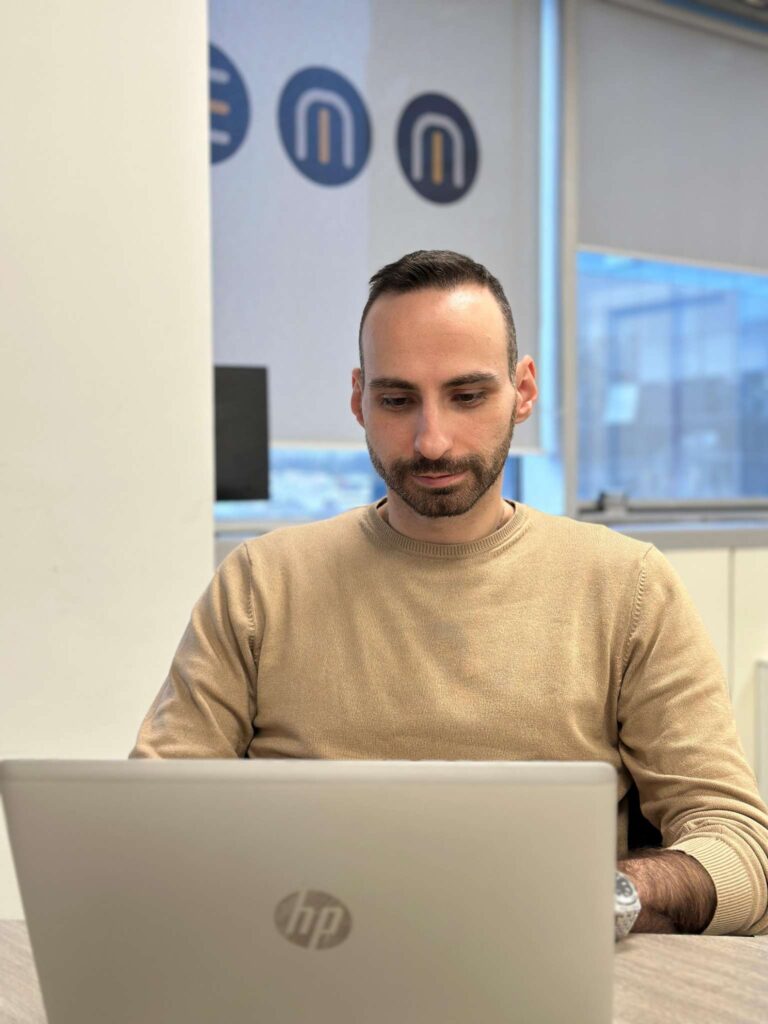
Sono Francesco Bassolino e mi occupo di cybersecurity in EMM Systems Consulting, dove ricopro il ruolo di Security Compliance Analyst. Le mie competenze spaziano dall’implementazione di sistemi di sicurezza alla gestione della conformità normativa, fino alla sensibilizzazione sui rischi informatici. Laureato magistrale in Ingegneria Informatica e certificato Lead Auditor ISO/IEC 27001:2022, nel mio percorso professionale ho maturato esperienza nell’implementazione e gestione di sistemi SIEM e IDS, nel monitoraggio e analisi di traffico di rete anomalo, e nella configurazione di dispositivi di networking. Mi occupo anche della progettazione di corsi di formazione per promuovere la consapevolezza sulla sicurezza informatica, contribuendo a creare ambienti digitali più sicuri e resilienti.
Quali sono le principali sfide che le aziende devono affrontare oggi in tema di cybersecurity?
Negli ultimi anni, le aziende devono prestare sempre maggiore attenzione agli aspetti di cybersecurity a causa dell’aumento costante degli attacchi informatici, che diventano ogni giorno più sofisticati e diversificati. La complessità di queste minacce cresce di pari passo con quella delle infrastrutture digitali aziendali. La migrazione verso il cloud e la diffusione dei dispositivi IoT ampliano significativamente la superficie di attacco, introducendo nuovi asset e, di conseguenza, nuovi potenziali punti di vulnerabilità, spesso difficili da monitorare. A complicare ulteriormente lo scenario, gli attaccanti possono oggi contare su strumenti e servizi pronti all’uso, disponibili online attraverso il modello noto come Cybercrime as a Service.
In che modo l’intelligenza artificiale sta cambiando il panorama della sicurezza informatica rispetto alle tecniche tradizionali?
Il recente sviluppo dell’intelligenza artificiale ha avuto un impatto significativo sulla sicurezza informatica, consentendo di automatizzare processi ripetitivi come il monitoraggio dei log e la gestione delle risposte a eventi noti. Grazie agli algoritmi di machine learning, è possibile analizzare enormi quantità di dati, anche in tempo reale, e implementare o suggerire misure di protezione proattive, anticipando potenziali scenari di rischio. Tuttavia, l’AI non rappresenta una soluzione definitiva: presenta limitazioni legate ai modelli di addestramento, che richiedono aggiornamenti continui per rimanere efficaci di fronte a minacce emergenti. Nonostante ciò, è uno strumento estremamente potente, capace di rendere i processi aziendali più efficienti e reattivi.
Come spiegheresti l’importanza del rilevamento delle anomalie nella protezione delle reti aziendali?
Un’anomalia rappresenta un qualsiasi evento insolito o inatteso che, nel contesto di un’infrastruttura aziendale può manifestarsi, ad esempio, come un elevato volume di traffico da uno specifico dispositivo o un tentativo di accesso ai dati dell’organizzazione al di fuori degli orari di lavoro. Non è necessariamente una minaccia, ma è fondamentale in ogni caso intercettarla e analizzarla, per prevenire eventuali danni. Dal momento che si tratta di eventi che si discostano dai comportamenti abituali, può diventare complicato rilevarli con metodi tradizionali. Per questo scopo, i sistemi basati sull’AI possono risultare particolarmente utili, poiché permettono di individuare minacce nascoste che sfuggono ai metodi basati su regole fisse, diventando, inoltre, sempre più precisi nel distinguere tra comportamenti insoliti, ma comunque legittimi, e reali minacce.
Algoritmi per l’analisi del codice sorgente e per individuare vulnerabilità di sicurezza: quali sono i principali benefici e limiti di questo approccio?
L’analisi del codice è una fase cruciale nel ciclo di vita di sviluppo del software, durante la quale si cerca di identificare in modo preventivo le debolezze strutturali presenti, al fine di ridurre gli eventuali costi di correzione post-produzione. Tuttavia, la mole di codice da analizzare risulta spesso eccessivamente alta per eseguire un’analisi manuale, per cui diventa necessario un ausilio da parte di algoritmi specifici, che facilitano e automatizzano questo processo. È importante sottolineare che questi strumenti rappresentano solo un supporto per il lavoro degli sviluppatori, poiché non bisogna trascurare il rischio di falsi positivi, in quanto non possono sempre comprendere appieno il contesto funzionale. Inoltre, non tutte le vulnerabilità sono identificabili a livello di codice sorgente. Alcuni problemi, infatti, emergono solo durante l’integrazione del software in un ambiente reale o sotto carichi operativi elevati.
L’AI può simulare scenari di attacco per addestrare i team di sicurezza. Quanto è efficace questa metodologia nel preparare le aziende a minacce reali e impreviste?
La simulazione di attacchi informatici è un aspetto fondamentale nella formazione del personale dedicato alla cybersecurity. Esistono diversi strumenti di questo tipo, ma la maggior parte di essi tende a concentrarsi su specifiche attività, come phishing, scansione delle vulnerabilità o esecuzione di ransomware. Un sistema che, sfruttando un’intelligenza artificiale avanzata, mette a disposizione tutte queste capacità, fornendo un alto livello di personalizzazione e apprendimento adattivo, permette di definire degli scenari di attacco più complessi e realistici. Di conseguenza, uno strumento di simulazione di questo tipo può rappresentare un forte alleato per i team di sicurezza, poiché consente di identificare in modo più dettagliato alcune lacune nei processi e nelle infrastrutture e permette di definire piani di addestramento più efficaci, preparando il personale a gestire situazioni di emergenza.
Con la crescita dell’Internet of Things (IoT), quali strategie basate sull’intelligenza artificiale possono aiutare a monitorare e proteggere un ecosistema così ampio e variegato di dispositivi?
La caratteristica principale dei dispositivi che popolano il mondo dell’IoT è l’eterogeneità, che si traduce in una sfida che può risultare particolarmente ostica durante la fase di analisi dei dati. L’integrazione di sistemi basati sull’intelligenza artificiale consente l’apprendimento del comportamento normale di ciascun dispositivo per poi, in caso di anomalie, allertare il personale di riferimento. Un altro aspetto fondamentale è la segmentazione automatizzata della rete: utilizzando modelli predittivi, l’AI potrebbe isolare rapidamente i dispositivi compromessi per limitare la propagazione di un attacco. In generale, gli algoritmi che sfruttano l’intelligenza artificiale possono contribuire a rendere le difese più proattive ed efficaci, anche in infrastrutture estese e diversificate, come quelle che presentano dispositivi IoT.
Nel futuro prossimo, pensi che l’intelligenza artificiale possa diventare uno standard obbligatorio nella sicurezza informatica, oppure ci saranno ancora spazi per metodi tradizionali?
Gli strumenti basati sull’AI diventeranno senza dubbio uno standard nella cybersecurity, soprattutto perché il volume e la complessità delle minacce superano la capacità umana di gestirle manualmente. Tuttavia, nonostante i significativi progressi degli ultimi anni, non possiamo fare affidamento esclusivo su strumenti automatizzati, specialmente in un ambito delicato come la sicurezza informatica. L’intelligenza artificiale, infatti, ha limiti intrinseci che richiedono l’intervento umano per analizzare contesti complessi, prendere decisioni etiche e adattarsi rapidamente a situazioni impreviste. Nel prossimo futuro, è probabile che si sviluppi un approccio ibrido: l’AI diventerà il fulcro per il rilevamento delle minacce e le risposte rapide, ma il contributo umano resterà fondamentale per attività strategiche e la pianificazione delle politiche di sicurezza. Questo equilibrio permetterà di ottenere sistemi più flessibili, resilienti e affidabili.
Grazie Francesco per il tuo prezioso contributo, ci hai chiarito in maniera puntale e professionale tanti concetti, rendendo comprensibile la materia anche a noi non esperti.
Torneremo a trovarti presto! In bocca al lupo per il tuo futuro professionale sicuramente ricco di successo e soddisfazione.
Di Francesca Giorgio

Laureata in Scienze della Comunicazione, per molti anni blogger, ad oggi con un tesserino che recita fiero “giornalista professionista”. Ama raccontare il lifestyle in modo leggero, divertente, che spesso rivela anche toni pungenti e sarcastici.